
Kies je authenticatiemiddel op basis van het risico
- Artikel
- Leestijd:
- (Multifactor) authenticatie
- Groeien
Met authenticatie geef je gebruikers toegang tot systemen en gegevens. Kwaadwillenden liften hier echter graag op mee. Hanteer daarom een risicogebaseerde aanpak in je keuze voor authenticatiemiddelen. Wanneer je dat doet, zul je tot de conclusie komen dat je passkeys moet gebruiken. Passkeys zijn de enige goede oplossing.
Doelgroep:
Dit artikel is bedoeld voor CISO’s, CIO’s of IT-beheerders die onderzoeken welk authenticatiemiddel voor hun organisatie het beste en meest toekomstvaste is.
Weet je welk authenticatiemiddel bij jouw situatie past?
Ga risicogebaseerd te werk om het juiste authenticatiemiddel voor jouw situatie vast te stellen. Identificeer daarvoor als eerste de belangen die je wilt beschermen, en kijk vervolgens naar de dreigingen die jouw belangen kunnen schaden. Op basis daarvan stel je vast welke maatregelen passend zijn voor jouw situatie.
Wat zijn mijn belangen?
Inventariseer de verschillende soorten gebruikers die je op een systeem hebt, en tot welke gegevens en systeembronnen deze gebruikers toegang hebben. Denk hierbij aan:
| Soort gebruiker | Mate van toegang |
|---|---|
| Standaardgebruikers | Deze gebruikers voeren het dagelijkse werk uit op het systeem. Standaardgebruikers kunnen interne medewerkers of externe partijen zijn, afhankelijk van de functie van het systeem. |
| Hoofdgebruikers | Deze worden ook wel key-users of power users genoemd. Hoofdgebruikers hebben meer functies op het systeem of toegang tot meer gegevens. |
| Functioneel beheerders | Deze hebben vaak ruimere toegangsrechten tot gegevens en bestanden, maar niet tot systeembronnen. |
| Systeembeheerders | Deze hebben vaak volledige toegang tot alle gegevens, functies en bronnen op het systeem. |
Bepaal het belang van iedere soort gebruiker op basis van welke toegang hij heeft. Hoe meer toegang, des te groter het belang van het gebruikersaccount.
| Soort gebruiker | Belang van toegang |
|---|---|
| Eigen gegevens | Gegevens die over de gebruiker zelf gaan en die door de gebruiker zelf zijn geplaatst of gemaakt. |
| Gegevens van anderen | Gegevens die van andere gebruikers afkomstig zijn, bijvoorbeeld een medewerker die bij klantgegevens kan, of wanneer een gebruiker autorisatie heeft om bepaalde gegevens met anderen te delen. |
| Bedrijfsgegevens | Interne productiedata van je organisatie |
| Persoonsgegevens | In alle bovenstaande gevallen kan er sprake zijn van gegevens die naar natuurlijke personen herleidbaar zijn. |
| Bedrijfsgeheimen | Interne productiedata van je organisatie die als gevoelig zijn bestempeld volgens je dataclassificatie. |
| Gebruikersbeheer | Het kunnen beheren van andere gebruikersaccounts op het systeem. |
| Databasetoegang | Toegang tot een volledige dataset op een systeem. |
| Systeemtoegang | Rechten op het besturingssysteem om processen en applicaties uit te voeren. |
| Beheertoegang | Rechten op het besturingssysteem om applicaties te installeren, systeembronnen te wijzigen of toegang tot systeemlogboeken. |
Realiseer je dat het systeem dat je beoordeelt niet op zichzelf staat. Het gaat een aanvaller niet altijd om de gegevens op dat systeem zelf; soms gebruikt een aanvaller het als opstapje om dieper in je netwerk binnen te dringen. Weeg daarom ook mee welke mate van externe toegang het systeem kent.
| Hoe benaderbaar | Mate van risico |
|---|---|
| Via internet bereikbaar | Is je systeem met internet verbonden, dan is het voor iedereen bereikbaar. |
| Externe gebruikers | Wanneer iedereen via openbare registratie een account kan aanmaken, dan kan een aanvaller dat ook. |
| Grote groep interne gebruikers | Hoe groter het aantal gebruikers, des te groter het insiderrisico. |
| Accounts gekoppeld aan externe toegang | Soms zit een systeem achter een VPN of edge-oplossing, maar hebben gebruikers hetzelfde account voor beide lagen, of je gebruikt single-sign-on. |
Maak op basis van al deze aspecten een weging van het belang van de verschillende soorten gebruikersaccounts.
Frisdrankfabrikant Prikkelbaar wil een onlineportaal inrichten waar hun klanten (hoofdzakelijk supermarktketens en horecagroothandels) bestellingen op kunnen plaatsen. De CISO van Prikkelbaar identificeert de volgende gebruikersaccounts op het systeem met hun toegangsrechten:
- Klant: klanten hebben een persoonlijk account waarin ze toegang hebben tot hun eigen contactgegevens. Het persoonlijk account is gekoppeld aan een bedrijf, en via die koppeling hebben eventueel meerdere personen van hetzelfde bedrijf toegang tot de bestellingen, leveringen en facturen.
- Klantenservice: sales- en klantenservicemedewerkers hebben toegang tot alle bestellingen en klantgegevens, waaronder persoonsgegevens.
- Functioneel beheer: functioneel beheerders hebben toegang tot alle gegevens in de database, inclusief schrijfrechten op alle data om eventuele fouten te repareren.
- Systeembeheer: systeembeheerders hebben toegang tot het besturingssysteem en kunnen bij alle gegevens en systeembronnen.
De CISO van Prikkelbaar bestempelt het belang van klantaccounts als middelgroot vanwege de toegang tot persoonsgegevens, zij het beperkt tot één persoon. Klantenservice-accounts hebben toegang tot alle klantgegevens en krijgen daarom de waardering hoog. De functioneel en systeembeheerders hebben nog meer toegang en worden ingeschaald als zeer hoog.
Welke dreigingen kunnen mijn belangen schaden?
Authenticatie is vaak het eerste doelwit bij een digitale aanval. Aanvallers willen graag de authenticatie doorbreken omdat zij daarna uitgebreide toegang tot een systeem of netwerk hebben. De meest gebruikte aanvalstechnieken daarvoor zijn:
Phishing
een aanvaller maakt een nep-inlogpagina en stuurt e-mails aan gebruikers met een link daarnaartoe, in de hoop dat gebruikers daarop proberen in te loggen maar daardoor hun inloggegevens aan de aanvaller geven.
Adversary-in-the-middle
Dit is een uitbreiding op phishing voor tweefactorauthenticatie, waarbij een aanvaller direct inlogt met het gestolen wachtwoord en de vraag voor de extra authenticatiecode weer aan de gebruiker voorlegt, waarna die ook misbruikt wordt om het account te kapen.
Wachtwoorddiefstal uit datalekken
Een aanvaller koopt gebruikersnamen en wachtwoorden op uit datalekken en probeert die inloggegevens ook uit op andere applicaties, in de hoop dat gebruikers hetzelfde wachtwoord vaker gebruiken.
Password spraying
Een aanvaller probeert voorspelbare wachtwoorden uit op verschillende gebruikersaccounts, waarbij gebruikersnamen vaak e-mailadressen zijn die uit andere datasets komen.
Social engineering
Een aanvaller neemt contact op met het slachtoffer om die persoonlijk over te halen hun inloggegevens in te vullen op een vervalste inlogpagina.
Wachtwoorddiefstal met een keylogger
Een aanvaller plaatst malware op een apparaat van het slachtoffer en registreert alle toetstaanslagen. Wanneer het slachtoffer inloggegevens invult, kan de aanvaller dat aflezen.
Aanvallers proberen deze aanvalstechnieken uit op zo veel mogelijk gebruikersaccounts tegelijk, maar er hoeft slechts één gebruiker slecht beschermd te zijn, en de aanvaller is binnen.
Phishing is de meest voorkomende aanval. Valse e-mails en nepwebsites worden doorlopend waargenomen. De kans dat jouw organisatie het doelwit wordt van een phishingaanval is praktisch honderd procent.
De CISO van Prikkelbaar kijkt naar de dreigingen die op hun onlineportaal afkomen en onderkent daarbij het volgende:
- Het systeem is via internet bereikbaar, dus aanvallers kunnen overal vandaan inloggen op gestolen accounts.
- Het systeem verwerkt persoonsgegevens.
- Het systeem heeft een databasekoppeling met andere systemen op het interne netwerk van Prikkelbaar, zoals de logistieke planning en factureringsadministratie.
De CISO concludeert dat dit systeem een hoog risico op aanvallen met zich meebrengt. Zowel de toegang tot persoonsgegevens als de mogelijkheid om het als opstapje te gebruiken om verder in het netwerk te raken maakt dit systeem een potentieel doelwit.
Prikkelbaar beoordeelt de dreiging van phishing als zeer hoog. Wachtwoorddiefstal en password spraying worden als hoog ingeschaald. Social engineering en keyloggers zijn kleinschaligere, gerichte aanvallen, dus die worden als midden beschouwd.
Via internet kan op klantaccounts en klantenservice-accounts worden ingelogd. Beheeraccounts zijn alleen vanaf het interne netwerk bereikbaar. Voor nu wil de CISO de scope beperken tot de extern bereikbare accounts, en kruist de belangen en de dreigingen af in een dreigingsmatrix.
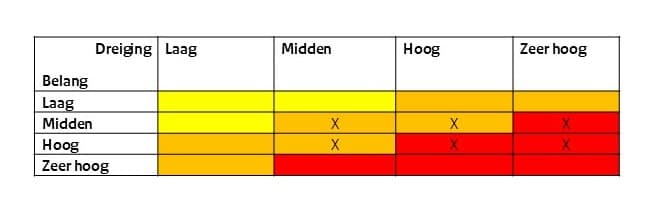
Voorbeeld risicomatrix
In de dreigingsmatrix staan drie risico’s in het rood: phishing op klantaccounts, en wachtwoorddiefstal uit datalekken, password spraying en phishing op klantenservice-accounts. Dit zijn de scenario’s waar de CISO maatregelen voor wil inrichten.
Welke maatregelen kan ik nemen?
Je authenticatiemechanisme is een primair doelwit voor digitale aanvallen. Zorg er daarom voor dat het bescherming biedt tegen de meest voorkomende dreigingen. Elke techniek heeft voor- en nadelen. De belangrijkste authenticatiemechanismen zijn de volgende:
Wachtwoord
Een wachtwoord is een vooraf gekozen geheime tekenreeks die een gebruiker elke keer invult in combinatie met hun gebruikersnaam.
Time-based One Time Passwords (TOTP)
Een TOTP is een code die maar één keer gebruikt wordt en een korte tijdsduur geldig is. Deze kan worden gegenereerd in een app op de telefoon van een gebruiker, op een apart apparaat of op de server en via een apart kanaal naar de gebruiker gestuurd.
Biometrie
Biometrie is een uniek biologisch kenmerk van een gebruiker zoals een vingerafdruk of gezichtsherkenning. Hier is een speciale sensor of camera voor nodig.
Public Key Infrastructure (PKI)
Met PKI krijgen gebruikers een cryptografisch sleutelpaar toegewezen die bestaat uit een privésleutel en een openbare sleutel. Met de privésleutel maakt de gebruiker een digitale handtekening aan om in te loggen. De server kan dit aan de hand van de openbare sleutel verifiëren.
Passkey
Een passkey is een gebruiksvriendelijke toepassing van een cryptografisch sleutelpaar die voor elke authenticatieplaats uniek is. De privésleutel wordt op een aparte beveiligde plek opgeslagen en wordt ontgrendeld met een pincode of biometrische sensor.
| Techniek | Voordelen | Nadelen |
|---|---|---|
| Wachtwoord |
|
|
| TOTP |
|
|
| Biometrie |
|
|
| PKI |
|
|
| Passkey |
|
|
Wachtwoorden zijn zeer kwetsbaar voor diverse digitale aanvallen en zouden op het internet niet gebruikt moeten worden. Het toevoegen van TOTP als tweefactorauthenticatie is slechts marginaal veiliger, vanwege toenemende adversary-in-the-middle-aanvallen.
Passkeys zijn de veiligste vorm van authenticatie omdat het bestand is tegen phishing, en de meeste andere aanvalstechnieken. Passkeys zijn een inlogmiddel op basis van de FIDO2-standaard, die veilige omgang met het cryptografisch sleutelpaar voorschrijft. Diefstal van zowel de publieke sleutel als een gebruikte handtekening is zinloos, met die gegevens kan geen nieuwe handtekening gemaakt worden. Een passkey weet zelf welke sleutel bij welk account hoort, en vult daardoor geen informatie in op een nepwebsite.
Afsluiting:
Bescherm je systemen, je gegevens en je gebruikers. Gebruik passkeys als authenticatiemiddel. Lees Aan de slag met passkeys om dit in de praktijk toe te passen. Hiermee hou je verreweg de meeste aanvallen op je authenticatie buiten de deur. Kijk ook naar andere maatregelen op het gebied van identiteit en toegang, om nog beter beschermd te zijn mocht een account onverhoopt toch worden gekaapt.
Resultaten laden...